- Wireshark是一款网络协议分析工具,可帮助用户深入了解网络通信中的数据包细节,对于网络协议的理解和网络问题的排查都非常有帮助。 Wireshark是一款网络协议分析工具,可帮助用户深入了解网络通信中的数据包细节,对于网络协议的理解和网络问题的排查都非常有帮助。
- 前言CentOS 7中防火墙是一个非常的强大的功能,在CentOS 6.5中,iptables防火墙中已经进行了升级。centos7中默认使用firewall,并且默认没有开启。 所以使用之前需要先开启。在web开发中,服务器及网站安全是最重要的,因为只有服务器足够安全才能为用户提供流畅的和安全的服务,才能保护好用户信息不泄露,用户才能放心使用你提供的互联网产品。这时候防火墙就是我们保护服务... 前言CentOS 7中防火墙是一个非常的强大的功能,在CentOS 6.5中,iptables防火墙中已经进行了升级。centos7中默认使用firewall,并且默认没有开启。 所以使用之前需要先开启。在web开发中,服务器及网站安全是最重要的,因为只有服务器足够安全才能为用户提供流畅的和安全的服务,才能保护好用户信息不泄露,用户才能放心使用你提供的互联网产品。这时候防火墙就是我们保护服务...
- 企业对特权账号管理的第一步就是要知道自己有哪些特权账号:自己各个系统的root账户、自己的应用账号、自己的各类凭证。有一个数据可能会出乎很多人的意料:一个企业的特权账号数量是普通账户数量的3到4倍。显然,知道自己有哪些特权账号远比管理自己的普通账户复杂。其次,监控特权账户的变化:企业的人员在不断变化,企业的IT环境也在不断变化。企业需要根据人员与IT环境的变化追踪每个特权账号是否依然有必要保... 企业对特权账号管理的第一步就是要知道自己有哪些特权账号:自己各个系统的root账户、自己的应用账号、自己的各类凭证。有一个数据可能会出乎很多人的意料:一个企业的特权账号数量是普通账户数量的3到4倍。显然,知道自己有哪些特权账号远比管理自己的普通账户复杂。其次,监控特权账户的变化:企业的人员在不断变化,企业的IT环境也在不断变化。企业需要根据人员与IT环境的变化追踪每个特权账号是否依然有必要保...
- 2026 年 11 月,Linux 内核披露严重 TCP 网络安全漏洞 CVE-2026-99288,又称 NoisyTCP。漏洞源于 TCP Socket 无锁查找中的 ABA 竞态问题。未经认证的远程攻击者可以通过特制网络流量,诱导内核错误引用已经回收并重新分配的 Socket 对象,最终触发内核崩溃。研究人员已成功复现远程拒绝服务,另有潜在 UAF 风险。官方已发布修复版本。 2026 年 11 月,Linux 内核披露严重 TCP 网络安全漏洞 CVE-2026-99288,又称 NoisyTCP。漏洞源于 TCP Socket 无锁查找中的 ABA 竞态问题。未经认证的远程攻击者可以通过特制网络流量,诱导内核错误引用已经回收并重新分配的 Socket 对象,最终触发内核崩溃。研究人员已成功复现远程拒绝服务,另有潜在 UAF 风险。官方已发布修复版本。
- OpenAI 研究以 gpt-oss 为对象,关注开放权重模型在最坏情形下可能具备的前沿风险,并提出恶意微调(MFT)方法:分别围绕生物学与网络安全领域进行微调,尝试尽可能释放模型能力。本文梳理这一评估思路的目标、方法含义与解读边界。 OpenAI 研究以 gpt-oss 为对象,关注开放权重模型在最坏情形下可能具备的前沿风险,并提出恶意微调(MFT)方法:分别围绕生物学与网络安全领域进行微调,尝试尽可能释放模型能力。本文梳理这一评估思路的目标、方法含义与解读边界。
- 本文详解华为云VPC子网规划原则和安全组最佳实践,包括分层隔离、最小权限等核心策略,并结合三层架构实战案例,帮助开发者构建安全可靠的云上网络架构。 本文详解华为云VPC子网规划原则和安全组最佳实践,包括分层隔离、最小权限等核心策略,并结合三层架构实战案例,帮助开发者构建安全可靠的云上网络架构。
- CVE-2026-129167,CVSS 4.0 评分为 9.2。攻击者在持有公开分享令牌的条件下,可以利用 Confluence 文档导入接口的文件名校验缺陷,将文件写入预期目录之外,并借助 Python 模块导入机制执行代码。漏洞涉及 SeaDoc Converter 2.0.4 至 2.0.11 之前版本,以及 3.0.0 至 3.0.8 之前版本。项目仓库已有对应修复提交。 CVE-2026-129167,CVSS 4.0 评分为 9.2。攻击者在持有公开分享令牌的条件下,可以利用 Confluence 文档导入接口的文件名校验缺陷,将文件写入预期目录之外,并借助 Python 模块导入机制执行代码。漏洞涉及 SeaDoc Converter 2.0.4 至 2.0.11 之前版本,以及 3.0.0 至 3.0.8 之前版本。项目仓库已有对应修复提交。
- 过去两个月,我在四个平台上撞过同一种墙:操作本身没问题,账号也没问题,但请求就是过不去。最后发现原因不在账号,在出口 IP——我当时用的是一条多人共享的固定出口,平台看到的是同一个 IP 上大量不同账号的请求,直接按风险处理。这篇把四次实测和判断方法记下来。四次撞墙,四个平台,四种报错第一次是 2026 年 9 月 26、27 日,X 上一个小号登录,两次都被拦,提示「我们已暂时限制你的登录,请稍 过去两个月,我在四个平台上撞过同一种墙:操作本身没问题,账号也没问题,但请求就是过不去。最后发现原因不在账号,在出口 IP——我当时用的是一条多人共享的固定出口,平台看到的是同一个 IP 上大量不同账号的请求,直接按风险处理。这篇把四次实测和判断方法记下来。四次撞墙,四个平台,四种报错第一次是 2026 年 9 月 26、27 日,X 上一个小号登录,两次都被拦,提示「我们已暂时限制你的登录,请稍
- 网关的日志内容是个取舍:记少了排障困难,记多了出事。这条线应该由明确的原则来划,而不是靠开发者随手决定。 网关的日志内容是个取舍:记少了排障困难,记多了出事。这条线应该由明确的原则来划,而不是靠开发者随手决定。
- 昨天我把 VPC 那张网搭起来了:Web 服务器在公网子网 10.0.1.0/24、数据库在私网子网 10.0.2.0/24,安全组和网络 ACL 都按“默认拒绝”配好了。网是通了,但很快就撞上一个很现实的问题:私网子网里的数据库服务器要打补丁、要拉软件包、要同步时间,它自己却连不上外网。这就是今天要单独解决的事:给私网子网接一个 NAT 网关,让里面的机器能主动访问外网,同时外网仍然不能主... 昨天我把 VPC 那张网搭起来了:Web 服务器在公网子网 10.0.1.0/24、数据库在私网子网 10.0.2.0/24,安全组和网络 ACL 都按“默认拒绝”配好了。网是通了,但很快就撞上一个很现实的问题:私网子网里的数据库服务器要打补丁、要拉软件包、要同步时间,它自己却连不上外网。这就是今天要单独解决的事:给私网子网接一个 NAT 网关,让里面的机器能主动访问外网,同时外网仍然不能主...
- 服务器跑着跑着,CPU 莫名其妙长期满载,带宽半夜突然被打满,或者账单上多出一笔说不清的流量。第一反应往往是“是不是业务量涨了”,查了一圈却发现,涨的不是业务,而是一台你不认识的进程——它在挖矿、在对外发包、在悄悄下载东西。服务器被入侵并不可怕,可怕的是慌。慌了就容易做两件错事:第一件事是立刻重启,以为重启能把问题“清掉”,结果把内存里的证据、攻击者还没落盘的痕迹一起清掉了;第二件事是只删掉... 服务器跑着跑着,CPU 莫名其妙长期满载,带宽半夜突然被打满,或者账单上多出一笔说不清的流量。第一反应往往是“是不是业务量涨了”,查了一圈却发现,涨的不是业务,而是一台你不认识的进程——它在挖矿、在对外发包、在悄悄下载东西。服务器被入侵并不可怕,可怕的是慌。慌了就容易做两件错事:第一件事是立刻重启,以为重启能把问题“清掉”,结果把内存里的证据、攻击者还没落盘的痕迹一起清掉了;第二件事是只删掉...
- 站点的 access_token 是 JWT,解 payload 就能看到 iat 与 exp。实测一条反直觉的行为:过期前反复访问站点,exp 纹丝不动——续签只在过期之后由前端拿 refresh_token 触发。所以「剩余有效期低于阈值就现收割」比「用过没」可靠,而收割要真的把页面 JS 跑起来,光拉首页 HTML 没用。 站点的 access_token 是 JWT,解 payload 就能看到 iat 与 exp。实测一条反直觉的行为:过期前反复访问站点,exp 纹丝不动——续签只在过期之后由前端拿 refresh_token 触发。所以「剩余有效期低于阈值就现收割」比「用过没」可靠,而收割要真的把页面 JS 跑起来,光拉首页 HTML 没用。
- 密码可以被暴力破解、被撞库、被钓鱼,但一把 256 位的私钥,暴力破解到宇宙毁灭也试不完。今天这篇文章,手把手带你把服务器的密码登录彻底关掉,换成更安全的密钥登录,再配一个"别名",让你以后一条命令就能优雅上线。 一、为什么建议关闭密码登录?如果你的服务器开放了 22 端口,又允许密码登录,那么几乎从开机那一刻起,它就在被全世界扫描。随便看一眼登录失败日志就能感受到攻击者的"热情":# 查看... 密码可以被暴力破解、被撞库、被钓鱼,但一把 256 位的私钥,暴力破解到宇宙毁灭也试不完。今天这篇文章,手把手带你把服务器的密码登录彻底关掉,换成更安全的密钥登录,再配一个"别名",让你以后一条命令就能优雅上线。 一、为什么建议关闭密码登录?如果你的服务器开放了 22 端口,又允许密码登录,那么几乎从开机那一刻起,它就在被全世界扫描。随便看一眼登录失败日志就能感受到攻击者的"热情":# 查看...
- 很多人第一次给网站配好 HTTPS 之后就以为万事大吉,直到某天浏览器突然报证书过期才发现:自动续期早就悄悄失败了。Let’s Encrypt 证书只有 90 天有效期,续期全靠 Certbot 的定时任务在后台默默工作,任何一个环节出问题,续期都会失败。下面是最常见的五种原因和对应的排查方法。一、定时任务根本没跑起来。Certbot 安装时一般会顺手装一个 systemd timer 或 ... 很多人第一次给网站配好 HTTPS 之后就以为万事大吉,直到某天浏览器突然报证书过期才发现:自动续期早就悄悄失败了。Let’s Encrypt 证书只有 90 天有效期,续期全靠 Certbot 的定时任务在后台默默工作,任何一个环节出问题,续期都会失败。下面是最常见的五种原因和对应的排查方法。一、定时任务根本没跑起来。Certbot 安装时一般会顺手装一个 systemd timer 或 ...
- 刚买的云服务器上线不到一天,登录日志里就可能已经躺着几百条失败记录:来自世界各地的地址,拿着常见的用户名和弱口令一个一个试。这不是针对你,而是全网扫描的常态——只要端口开着、密码登录开着,试错成本几乎为零。对攻击者来说,撞中一台就是一台肉鸡;对你来说,被撞中一次,数据、算力和账单都可能跟着遭殃。SSH 加固不需要很复杂的安全知识,也不需要买额外的服务。核心思路只有一条:让"猜密码"这条路走不... 刚买的云服务器上线不到一天,登录日志里就可能已经躺着几百条失败记录:来自世界各地的地址,拿着常见的用户名和弱口令一个一个试。这不是针对你,而是全网扫描的常态——只要端口开着、密码登录开着,试错成本几乎为零。对攻击者来说,撞中一台就是一台肉鸡;对你来说,被撞中一次,数据、算力和账单都可能跟着遭殃。SSH 加固不需要很复杂的安全知识,也不需要买额外的服务。核心思路只有一条:让"猜密码"这条路走不...


上滑加载中
推荐直播
-
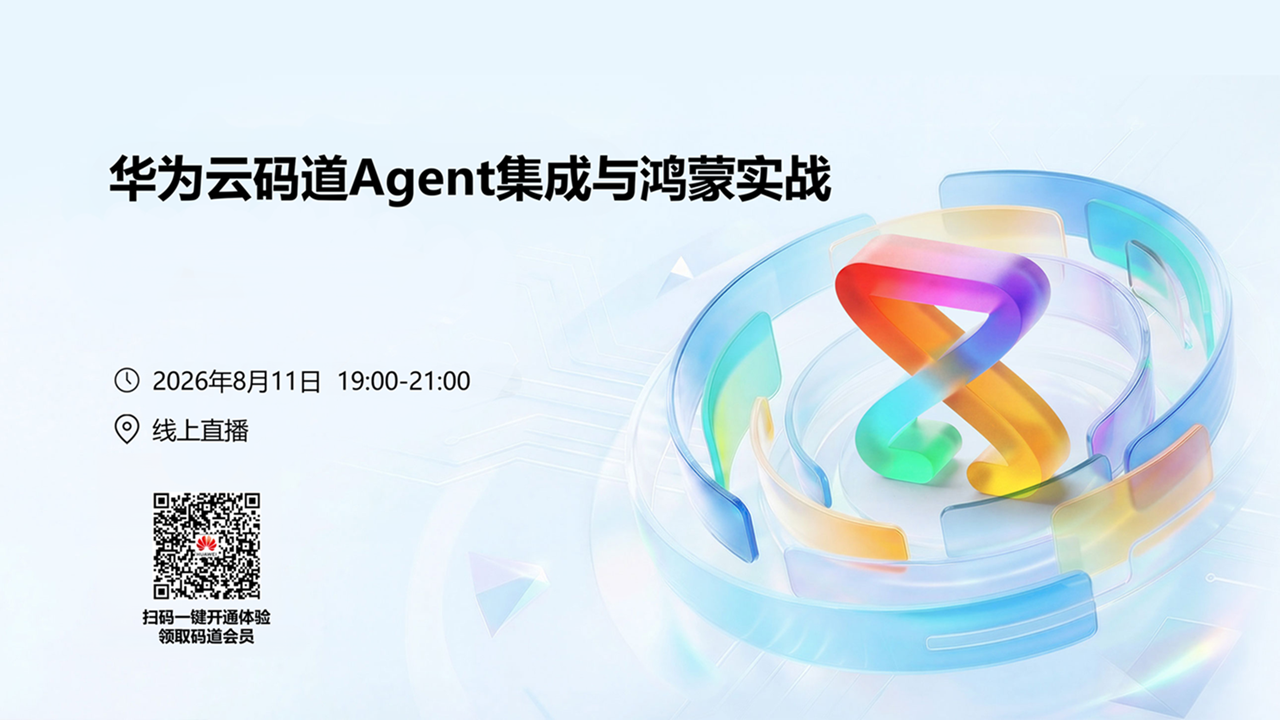 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签