- 如果核心需求是数据防泄密、内网行为审计与国产信创环境适配,域智盾是本次对比中唯一实现“驱动层透明加密 + 全维度行为管控 + 国密合规”一体化落地的选项 如果核心需求是数据防泄密、内网行为审计与国产信创环境适配,域智盾是本次对比中唯一实现“驱动层透明加密 + 全维度行为管控 + 国密合规”一体化落地的选项
- 云服务器 /var/log/auth.log 里 Failed password 一行接一行,全是外网在撞 22 端口。密码再复杂,也架不住一天几千次的字典爆破。干脆关掉密码登录,只留密钥登录,三步做完。 第一步,本地生成密钥对在自己电脑上执行:ssh-keygen -t ed25519一路回车,生成一对密钥文件。私钥别发给别人、别传网盘。 第二步,拷公钥、收紧权限用 ssh-copy-id... 云服务器 /var/log/auth.log 里 Failed password 一行接一行,全是外网在撞 22 端口。密码再复杂,也架不住一天几千次的字典爆破。干脆关掉密码登录,只留密钥登录,三步做完。 第一步,本地生成密钥对在自己电脑上执行:ssh-keygen -t ed25519一路回车,生成一对密钥文件。私钥别发给别人、别传网盘。 第二步,拷公钥、收紧权限用 ssh-copy-id...
- 严重内存溢出漏洞 CVE-2026-120868,CVSS 4.0 评分为 9.3。漏洞位于核心网络数据包处理流程,攻击者无需身份认证即可通过网络触发。所有受影响版本的部署均存在风险,包括默认配置。官方已发布安全更新,企业应优先检查暴露公网的网关和负载均衡设备。 严重内存溢出漏洞 CVE-2026-120868,CVSS 4.0 评分为 9.3。漏洞位于核心网络数据包处理流程,攻击者无需身份认证即可通过网络触发。所有受影响版本的部署均存在风险,包括默认配置。官方已发布安全更新,企业应优先检查暴露公网的网关和负载均衡设备。
- 微软披露 VS Code 安全漏洞 CVE-2026-70094,涉及 JavaScript 调试器的自动附加功能与工作区信任机制。攻击者可能通过特制项目文件,在开发者打开项目后诱导 VS Code 执行未经授权的代码。漏洞影响 VS Code 1.145.3 之前的版本,官方已发布修复。本文介绍漏洞原理、攻击条件、风险及开发者的自查和升级方法。 微软披露 VS Code 安全漏洞 CVE-2026-70094,涉及 JavaScript 调试器的自动附加功能与工作区信任机制。攻击者可能通过特制项目文件,在开发者打开项目后诱导 VS Code 执行未经授权的代码。漏洞影响 VS Code 1.145.3 之前的版本,官方已发布修复。本文介绍漏洞原理、攻击条件、风险及开发者的自查和升级方法。
- 2026 年 11 月,Apache OFBiz 披露严重远程代码执行漏洞 CVE-2026-83542,CVSS 3.1 评分高达 9.8。攻击者无需登录,即可利用文件上传过程和动态页面渲染机制,诱导服务器加载恶意 XML 并执行 Groovy 代码。漏洞影响 Apache OFBiz 24.09.08 之前的版本,官方已发布安全更新。本文介绍漏洞原理、攻击条件、影响范围及修复方法。 2026 年 11 月,Apache OFBiz 披露严重远程代码执行漏洞 CVE-2026-83542,CVSS 3.1 评分高达 9.8。攻击者无需登录,即可利用文件上传过程和动态页面渲染机制,诱导服务器加载恶意 XML 并执行 Groovy 代码。漏洞影响 Apache OFBiz 24.09.08 之前的版本,官方已发布安全更新。本文介绍漏洞原理、攻击条件、影响范围及修复方法。
- 我自己搭了一个小中转服务,客户端通过 HTTP 带着 Authorization: Bearer 头去调用。一直听说"明文传输不安全",但具体能看到什么、什么环境下别人才看得到,我没亲眼见过。这次用 Wireshark 抓了自己的请求,结果比想象中直白,记录一下。 一、抓包准备安装 Wireshark,打开后选择正在上网的那块网卡(Wi-Fi 或以太网)。在捕获过滤器里填服务端口,只抓目标流... 我自己搭了一个小中转服务,客户端通过 HTTP 带着 Authorization: Bearer 头去调用。一直听说"明文传输不安全",但具体能看到什么、什么环境下别人才看得到,我没亲眼见过。这次用 Wireshark 抓了自己的请求,结果比想象中直白,记录一下。 一、抓包准备安装 Wireshark,打开后选择正在上网的那块网卡(Wi-Fi 或以太网)。在捕获过滤器里填服务端口,只抓目标流...
- OpenAI 推出专用网络安全模型 GPT-6 Cyber,在《防备框架》下获评“严重”级,ExploitGym 得分 48.5%,并通过自主流程发现 948 个 Linux 漏洞利用与 81 个 Firefox 高危漏洞。 OpenAI 推出专用网络安全模型 GPT-6 Cyber,在《防备框架》下获评“严重”级,ExploitGym 得分 48.5%,并通过自主流程发现 948 个 Linux 漏洞利用与 81 个 Firefox 高危漏洞。
- BeyondTrust Remote Support 被披露存在严重的内部消息来源校验漏洞 CVE-2026-102764,CVSS 4.0 评分为 9.3。攻击者可在未经认证的情况下操作服务器文件,进一步实现远程代码执行。该漏洞在公开前已遭实际利用,攻击者曾植入 WebShell、获取 Root 权限并尝试窃取凭据。官方已发布补丁,企业自建远程支持系统需要紧急排查。 BeyondTrust Remote Support 被披露存在严重的内部消息来源校验漏洞 CVE-2026-102764,CVSS 4.0 评分为 9.3。攻击者可在未经认证的情况下操作服务器文件,进一步实现远程代码执行。该漏洞在公开前已遭实际利用,攻击者曾植入 WebShell、获取 Root 权限并尝试窃取凭据。官方已发布补丁,企业自建远程支持系统需要紧急排查。
- 一、为什么需要对 Debian 服务器进行安全加固?Debian 是常见的 Linux 服务器操作系统,具有稳定、安全、资源占用低等特点。但服务器部署到公网后,仍然会面临各种安全风险。常见的攻击行为包括:SSH 暴力破解:攻击者不断尝试用户名和密码。端口扫描:扫描服务器开放的端口,寻找可利用的服务。弱密码攻击:尝试常见密码或泄露的密码组合。Web 漏洞利用:通过存在漏洞的网站、API 或管理... 一、为什么需要对 Debian 服务器进行安全加固?Debian 是常见的 Linux 服务器操作系统,具有稳定、安全、资源占用低等特点。但服务器部署到公网后,仍然会面临各种安全风险。常见的攻击行为包括:SSH 暴力破解:攻击者不断尝试用户名和密码。端口扫描:扫描服务器开放的端口,寻找可利用的服务。弱密码攻击:尝试常见密码或泄露的密码组合。Web 漏洞利用:通过存在漏洞的网站、API 或管理...
- 数据库手机号字段加密后,若攻击者把 A 用户的密文复制到 B 用户记录,普通解密仍可能成功。本文用 Python cryptography 的 AES-GCM,把用户 ID 作为 AAD 绑定密文,给出密钥加载、密文封装、解密失败处理与篡改验证的最小示例,并说明 nonce、轮换和重放等边界。 数据库手机号字段加密后,若攻击者把 A 用户的密文复制到 B 用户记录,普通解密仍可能成功。本文用 Python cryptography 的 AES-GCM,把用户 ID 作为 AAD 绑定密文,给出密钥加载、密文封装、解密失败处理与篡改验证的最小示例,并说明 nonce、轮换和重放等边界。
- 2026 年 10 月,WordPress 修复了一项影响核心升级流程的远程代码执行漏洞 CVE-2026-119977,CVSS 3.1 评分为 8.1。攻击者可能利用升级期间临时文件目录可被访问的问题,在无需登录的情况下执行服务器端代码。CISA 已确认该漏洞存在实际利用活动。本文介绍漏洞原理、受影响版本、自查方法及修复措施。 2026 年 10 月,WordPress 修复了一项影响核心升级流程的远程代码执行漏洞 CVE-2026-119977,CVSS 3.1 评分为 8.1。攻击者可能利用升级期间临时文件目录可被访问的问题,在无需登录的情况下执行服务器端代码。CISA 已确认该漏洞存在实际利用活动。本文介绍漏洞原理、受影响版本、自查方法及修复措施。
- 只有三十行的 Node 静态服务器,路径防护最容易写错在哪。`normalize(join(ROOT, p))` 之后用 `startsWith(ROOT)` 判断,挡不住同前缀的兄弟目录;符号链接和 Windows 短名(需启用 8.3 名)还能绕过字符串检查。本文附实测请求与响应。 只有三十行的 Node 静态服务器,路径防护最容易写错在哪。`normalize(join(ROOT, p))` 之后用 `startsWith(ROOT)` 判断,挡不住同前缀的兄弟目录;符号链接和 Windows 短名(需启用 8.3 名)还能绕过字符串检查。本文附实测请求与响应。
- 2026 年 10 月,Google Brotli 解码器被披露存在严重的越界写入漏洞 CVE-2026-111497,CVSS 4.0 评分为 9.2。攻击者通过构造恶意压缩数据,可能导致程序崩溃、内存泄露甚至远程代码执行。漏洞涉及 Node.js、Python、.NET 等多个生态,已有公开 PoC 和真实攻击尝试,并被 CISA 列入已知遭利用漏洞目录。 2026 年 10 月,Google Brotli 解码器被披露存在严重的越界写入漏洞 CVE-2026-111497,CVSS 4.0 评分为 9.2。攻击者通过构造恶意压缩数据,可能导致程序崩溃、内存泄露甚至远程代码执行。漏洞涉及 Node.js、Python、.NET 等多个生态,已有公开 PoC 和真实攻击尝试,并被 CISA 列入已知遭利用漏洞目录。
- 介绍在 Python 发起 URL 抓取前进行 SSRF 防护的实战方法:解析域名全部 A/AAAA 记录,用 ipaddress 过滤私网、回环、链路本地与保留地址,并固定已校验 IP 连接,配合重定向逐跳校验。 介绍在 Python 发起 URL 抓取前进行 SSRF 防护的实战方法:解析域名全部 A/AAAA 记录,用 ipaddress 过滤私网、回环、链路本地与保留地址,并固定已校验 IP 连接,配合重定向逐跳校验。
- CVE-2026-98432 是 Linux 内核 IPv4 TCP 连接处理中的高危 Use-After-Free 漏洞,CVSS 评分高达 9.8。攻击者可能通过构造特殊网络数据包,在无需身份认证的情况下触发内存破坏。安全研究人员已验证远程 Root 代码执行,影响大量 Linux 服务器、云主机及容器宿主机。本文介绍漏洞成因、影响范围、自查方法和修复措施。 CVE-2026-98432 是 Linux 内核 IPv4 TCP 连接处理中的高危 Use-After-Free 漏洞,CVSS 评分高达 9.8。攻击者可能通过构造特殊网络数据包,在无需身份认证的情况下触发内存破坏。安全研究人员已验证远程 Root 代码执行,影响大量 Linux 服务器、云主机及容器宿主机。本文介绍漏洞成因、影响范围、自查方法和修复措施。

上滑加载中
推荐直播
-
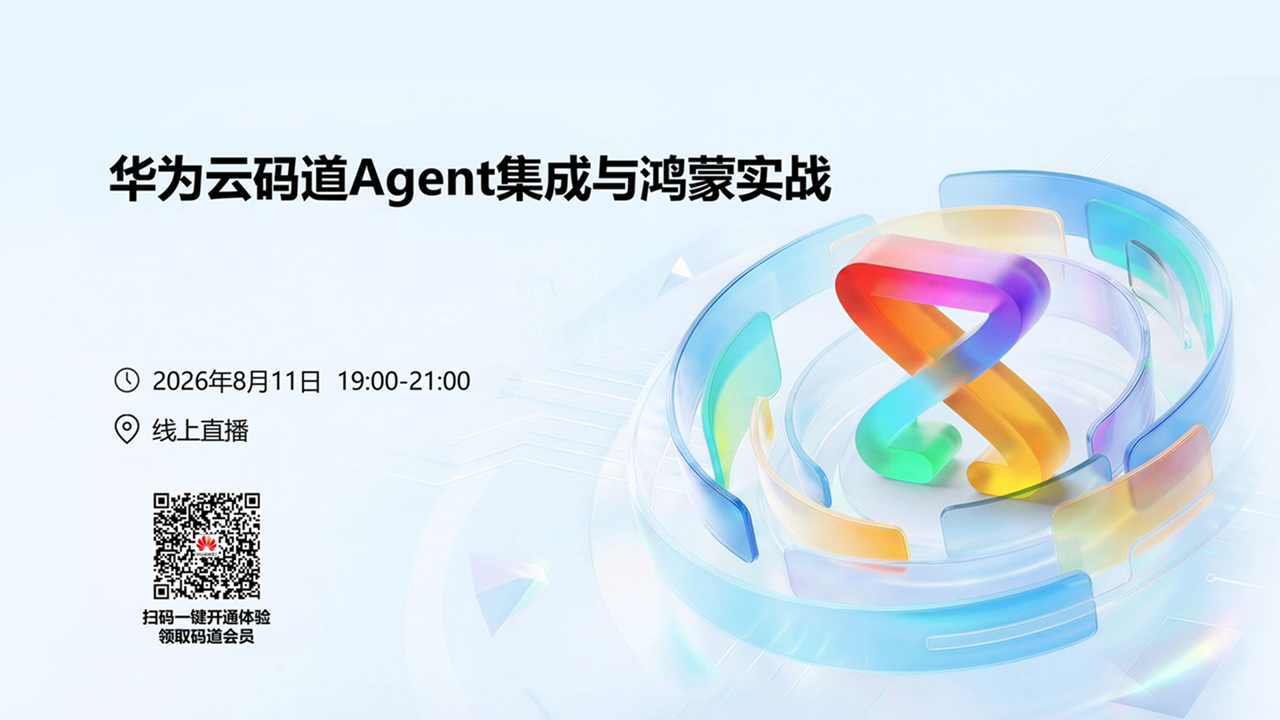 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
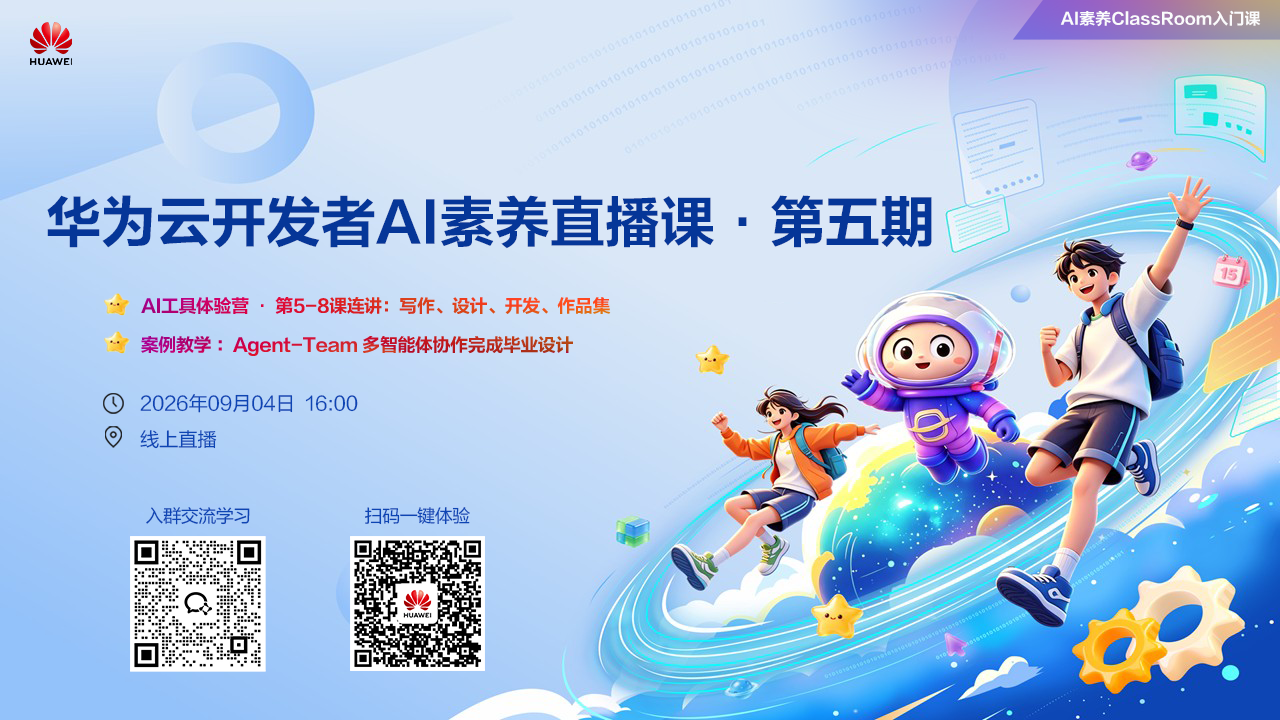 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
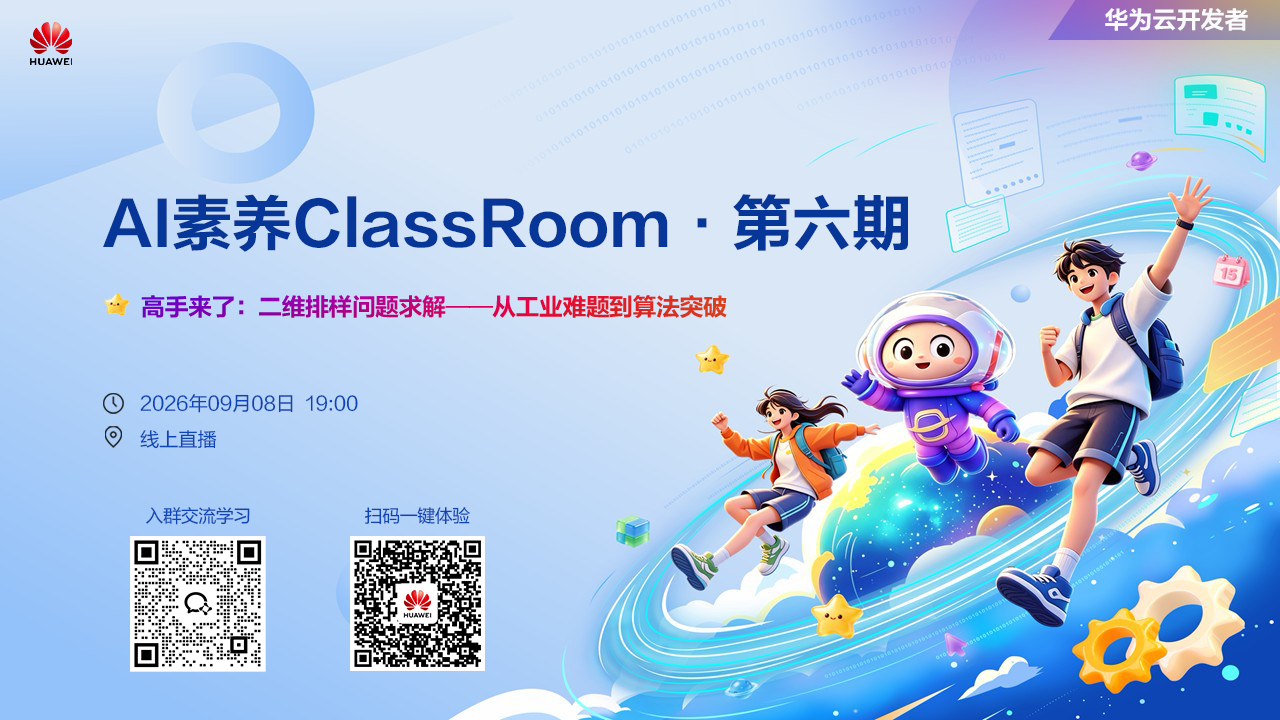 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签