- AngusTester 是什么:一个自动化测试平台,一份 YAML测试 Anything,计划和结果在一处 AngusTester 是什么:一个自动化测试平台,一份 YAML测试 Anything,计划和结果在一处
- Anthropic 开源了一个用于代码提交时的安全检查工具:[Claude Code Security Review]。这个工具没有使用传统的静态分析方法,而是完全使用大模型来检查代码的安全性。从这个工具的设计里,我们可以看到:工具在 CI/CD 模式和本地检查时,设计上的差异;以及大模型检查安全问题时的处理逻辑;最后如何完成检查结果误报的消除。 Anthropic 开源了一个用于代码提交时的安全检查工具:[Claude Code Security Review]。这个工具没有使用传统的静态分析方法,而是完全使用大模型来检查代码的安全性。从这个工具的设计里,我们可以看到:工具在 CI/CD 模式和本地检查时,设计上的差异;以及大模型检查安全问题时的处理逻辑;最后如何完成检查结果误报的消除。
- Agent 的风险不仅来自幻觉,更来自被放大的授权。本文从能力拆分、资源级权限、参数校验、人工确认和审计回放出发,给出一套可落地的工具调用安全闭环。 Agent 的风险不仅来自幻觉,更来自被放大的授权。本文从能力拆分、资源级权限、参数校验、人工确认和审计回放出发,给出一套可落地的工具调用安全闭环。
- 企业员工为提升工作效率,私自使用未经审批的公有 AI 网页、客户端和插件处理工作数据,形成 “影子 AI” 风险。这类风险不同于传统文件外发,数据往往以文本片段、代码、图纸信息、客户资料的形式通过浏览器输入框和内存进程流转,传统网关难以识别。本文将影子 AI 治理拆成 “风险识别 — 边界拦截 — 行为审计 — 策略优化” 四个环节,结合域智盾终端管控能力,帮助企业建立可落地的 AI 使用边界。 企业员工为提升工作效率,私自使用未经审批的公有 AI 网页、客户端和插件处理工作数据,形成 “影子 AI” 风险。这类风险不同于传统文件外发,数据往往以文本片段、代码、图纸信息、客户资料的形式通过浏览器输入框和内存进程流转,传统网关难以识别。本文将影子 AI 治理拆成 “风险识别 — 边界拦截 — 行为审计 — 策略优化” 四个环节,结合域智盾终端管控能力,帮助企业建立可落地的 AI 使用边界。
- 商贸企业、销售团队常面临飞单、底价外泄、客户资源被带走的难题,很多违规行为隐藏在企业微信对话中。人工截图、抽查等传统管控方式存在明显短板。本文拆解合规监控企业微信聊天记录的落地办法,依靠内容留存、敏感词监测、实时告警、日志溯源,提前拦截私单风险,保护企业客户与报价资产。 商贸企业、销售团队常面临飞单、底价外泄、客户资源被带走的难题,很多违规行为隐藏在企业微信对话中。人工截图、抽查等传统管控方式存在明显短板。本文拆解合规监控企业微信聊天记录的落地办法,依靠内容留存、敏感词监测、实时告警、日志溯源,提前拦截私单风险,保护企业客户与报价资产。
- 2026年5月,流行的React状态管理库TanStack遭遇供应链攻击(CVE-2026-45321)。攻击者入侵了npm发布流程,发布了包含凭证窃取恶意代码的版本。该漏洞已被用于勒索软件攻击链。我在本文中深度剖析攻击原理、影响范围,并提供完整的修复方案。 2026年5月,流行的React状态管理库TanStack遭遇供应链攻击(CVE-2026-45321)。攻击者入侵了npm发布流程,发布了包含凭证窃取恶意代码的版本。该漏洞已被用于勒索软件攻击链。我在本文中深度剖析攻击原理、影响范围,并提供完整的修复方案。
- 2026年5月,知名虚拟光驱软件Daemon Tools Lite被曝出高危恶意代码注入漏洞(CVE-2026-8398)。攻击者通过供应链攻击在官方安装包中植入恶意代码,可窃取用户凭证、加密货币钱包和敏感文件。该漏洞已被用于勒索软件攻击。我在本文中深度剖析漏洞原理、攻击链路,并提供完整的修复方案。 2026年5月,知名虚拟光驱软件Daemon Tools Lite被曝出高危恶意代码注入漏洞(CVE-2026-8398)。攻击者通过供应链攻击在官方安装包中植入恶意代码,可窃取用户凭证、加密货币钱包和敏感文件。该漏洞已被用于勒索软件攻击。我在本文中深度剖析漏洞原理、攻击链路,并提供完整的修复方案。
- 2026年5月,安全研究人员披露了Microsoft BitLocker高危漏洞CVE-2026-45585(别名YellowKey),该漏洞允许攻击者绕过BitLocker全磁盘加密保护,在物理接触设备的情况下访问加密数据。Microsoft已发布缓解措施。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和加固措施。 2026年5月,安全研究人员披露了Microsoft BitLocker高危漏洞CVE-2026-45585(别名YellowKey),该漏洞允许攻击者绕过BitLocker全磁盘加密保护,在物理接触设备的情况下访问加密数据。Microsoft已发布缓解措施。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和加固措施。
- 2026年5月,Microsoft披露了SharePoint Server高危漏洞CVE-2026-45659,CVSS评分8.8。该反序列化漏洞允许已认证攻击者在SharePoint服务器上远程执行代码,无需管理员权限。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和临时缓解措施。 2026年5月,Microsoft披露了SharePoint Server高危漏洞CVE-2026-45659,CVSS评分8.8。该反序列化漏洞允许已认证攻击者在SharePoint服务器上远程执行代码,无需管理员权限。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和临时缓解措施。
- 2026年5月,安全研究机构Noscope披露了Gitea平台高危漏洞CVE-2026-27771,该漏洞允许未认证远程攻击者无需账号密码即可拉取私有容器镜像。该漏洞潜伏近4年,影响全球超过30,000个Gitea部署,波及医疗、航空航天、零售等多个行业。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案。 2026年5月,安全研究机构Noscope披露了Gitea平台高危漏洞CVE-2026-27771,该漏洞允许未认证远程攻击者无需账号密码即可拉取私有容器镜像。该漏洞潜伏近4年,影响全球超过30,000个Gitea部署,波及医疗、航空航天、零售等多个行业。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案。
- 我在实际工作中深入研究了这个漏洞,2026年5月,安全研究人员披露了Linux内核高危漏洞CVE-2026-31635(别名DirtyDecrypt),该漏洞允许本地攻击者提升权限至root。PoC已公开发布,影响多个主流Linux发行版。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案和临时缓解措施。全文包含漏洞原理分析、PoC复现步骤、内核补丁修复方法、临时缓解策略,以及生产环境 我在实际工作中深入研究了这个漏洞,2026年5月,安全研究人员披露了Linux内核高危漏洞CVE-2026-31635(别名DirtyDecrypt),该漏洞允许本地攻击者提升权限至root。PoC已公开发布,影响多个主流Linux发行版。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案和临时缓解措施。全文包含漏洞原理分析、PoC复现步骤、内核补丁修复方法、临时缓解策略,以及生产环境
- 2026年5月,全球最流行的Web主机管理面板cPanel & WHM被曝出CVSS 9.8的预认证认证绕过漏洞(CVE-2026-41940)。攻击者无需任何凭证,通过构造恶意的HTTP Authorization头即可注入会话文件,直接获取WHM Root权限。该漏洞自2026年2月起已被大规模在野利用,影响全球约150万实例,其中65万+已确认受影响。某IDC服务商因未及时修复,导致数千客户 2026年5月,全球最流行的Web主机管理面板cPanel & WHM被曝出CVSS 9.8的预认证认证绕过漏洞(CVE-2026-41940)。攻击者无需任何凭证,通过构造恶意的HTTP Authorization头即可注入会话文件,直接获取WHM Root权限。该漏洞自2026年2月起已被大规模在野利用,影响全球约150万实例,其中65万+已确认受影响。某IDC服务商因未及时修复,导致数千客户
- 2026年5月,智能车载管理系统OVMS3(Open Vehicle Monitoring System)3.3.005版本被曝出CVSS 10.0满分的缓冲区溢出漏洞(CVE-2026-37541)。攻击者可通过特制的CAN总线消息或MQTT数据包触发远程DoS或代码执行,直接影响车辆安全。某物流公司车队因未及时修复,导致12辆货车被远程控制,货物被盗损失超¥300万元。 2026年5月,智能车载管理系统OVMS3(Open Vehicle Monitoring System)3.3.005版本被曝出CVSS 10.0满分的缓冲区溢出漏洞(CVE-2026-37541)。攻击者可通过特制的CAN总线消息或MQTT数据包触发远程DoS或代码执行,直接影响车辆安全。某物流公司车队因未及时修复,导致12辆货车被远程控制,货物被盗损失超¥300万元。
- 2026年5月,开源AI工作流平台Langflow被曝出CVSS 10.0满分的未认证远程代码执行漏洞(CVE-2026-33017)。该漏洞武器化速度创纪录——从披露到公开EXP仅用20小时,攻击者无需任何认证即可执行任意Python代码,完全控制服务器。某AI初创公司因未及时修复,导致核心模型参数和训练数据泄露,直接损失超¥600万元。我在本文中将从漏洞原理、快速武器化分析、修复方案、AI平台 2026年5月,开源AI工作流平台Langflow被曝出CVSS 10.0满分的未认证远程代码执行漏洞(CVE-2026-33017)。该漏洞武器化速度创纪录——从披露到公开EXP仅用20小时,攻击者无需任何认证即可执行任意Python代码,完全控制服务器。某AI初创公司因未及时修复,导致核心模型参数和训练数据泄露,直接损失超¥600万元。我在本文中将从漏洞原理、快速武器化分析、修复方案、AI平台
- 同样的 openGauss,默认参数下跑在鲲鹏服务器上甚至不如 MySQL 5.7,但经过正确调优后复杂查询性能提升 60%+。本文基于实际生产环境的压测数据,总结了 15 个最关键的性能调优参数(NUMA 绑核、大页配置、WAL 优化、并行度设置等),每个参数都给出了推荐值、原理说明和调优前后的对比数据。这是一份可以直接抄的调优作业。 同样的 openGauss,默认参数下跑在鲲鹏服务器上甚至不如 MySQL 5.7,但经过正确调优后复杂查询性能提升 60%+。本文基于实际生产环境的压测数据,总结了 15 个最关键的性能调优参数(NUMA 绑核、大页配置、WAL 优化、并行度设置等),每个参数都给出了推荐值、原理说明和调优前后的对比数据。这是一份可以直接抄的调优作业。


上滑加载中
推荐直播
-
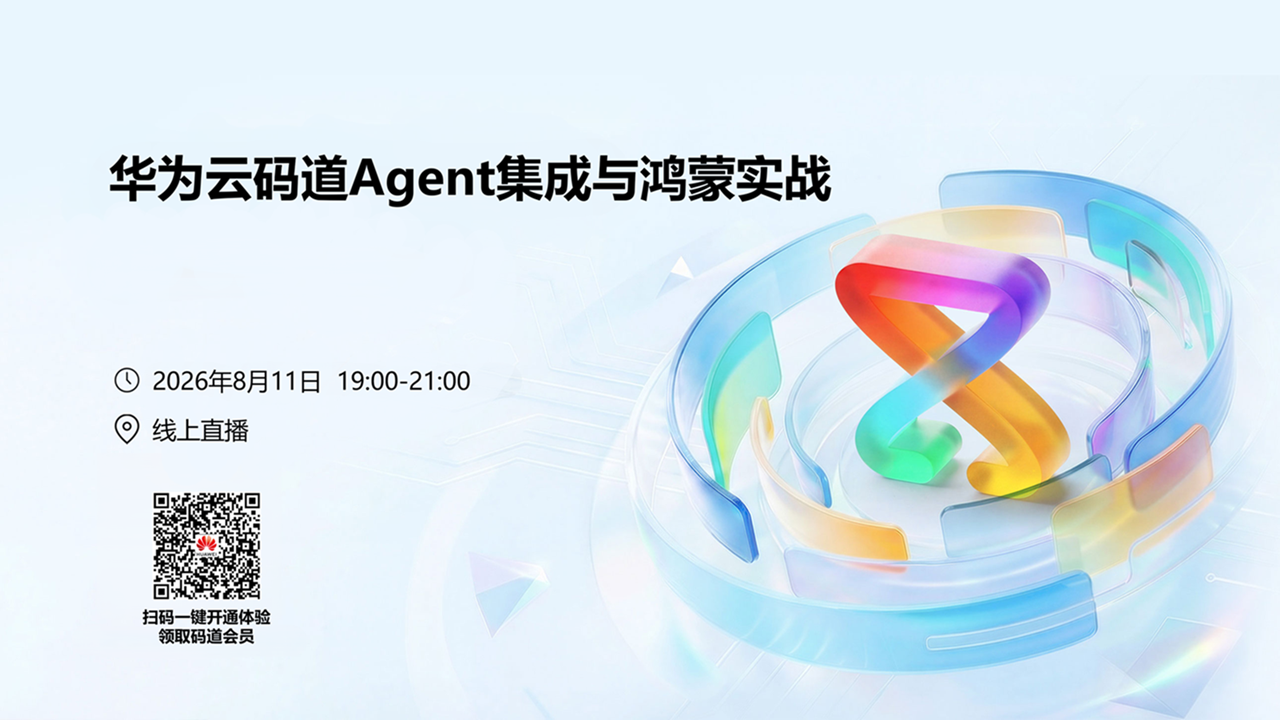 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
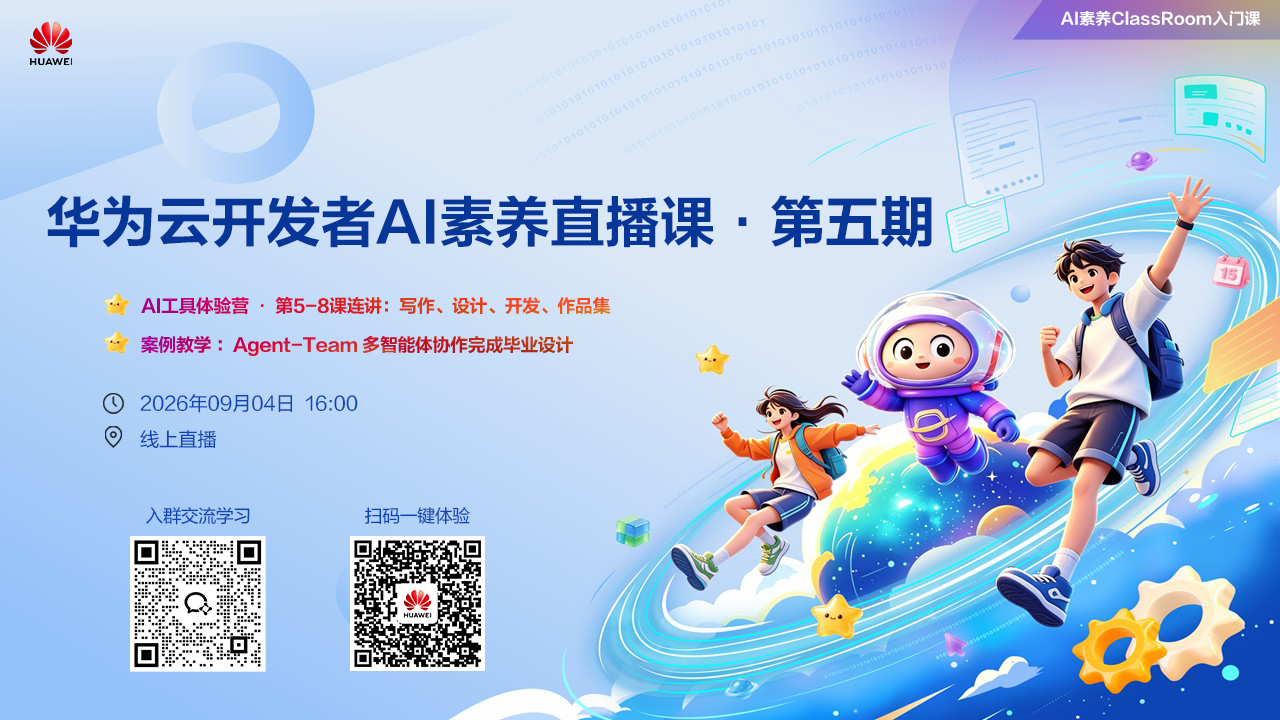 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
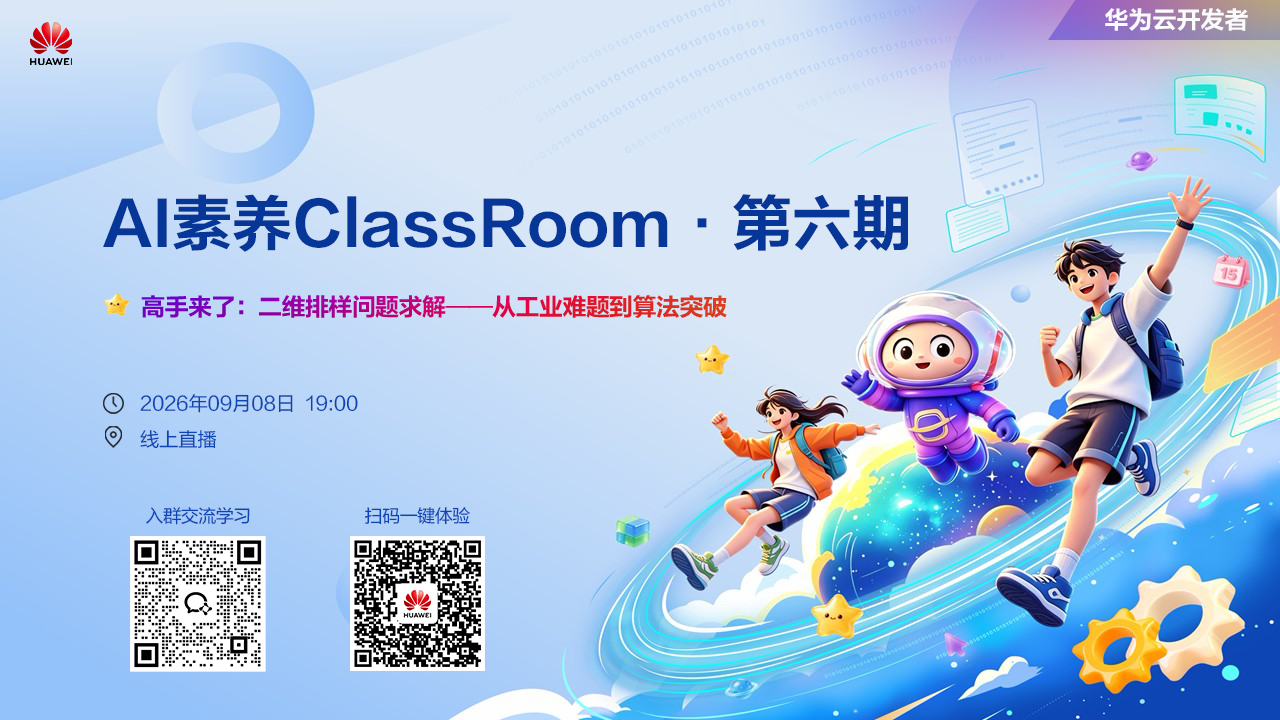 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签