- 代码签名,是软件开发中一项基础却关键的安全实践。开发者在完成程序构建后,使用数字证书对代码进行签名,用户安装时便能通过验证签名确认程序来自可信发布者,且内容在发布后未被改动。 这一环节看似简单,却直接关系到软件的可信与完整。随着研发流程走向团队化、自动化,签名的执行方式也在悄然变化。过去主流的物理UKey签名,如今正被远程代码签名逐步补充甚至替代。一、私钥是签名的根基代码签名的原理并不复杂。... 代码签名,是软件开发中一项基础却关键的安全实践。开发者在完成程序构建后,使用数字证书对代码进行签名,用户安装时便能通过验证签名确认程序来自可信发布者,且内容在发布后未被改动。 这一环节看似简单,却直接关系到软件的可信与完整。随着研发流程走向团队化、自动化,签名的执行方式也在悄然变化。过去主流的物理UKey签名,如今正被远程代码签名逐步补充甚至替代。一、私钥是签名的根基代码签名的原理并不复杂。...
- 当企业把业务迁上云端、把流程搬进系统,数字化的边界早已从应用延伸到支撑应用的底层设施。SSL/TLS证书作为数据加密传输的信任凭证,是其中容易被忽略却极为关键的一环。过去证书数量有限,运维人员在到期前手工续期即可应付;而当企业的对外服务不断增多,证书随域名、应用程序接口、小程序和内部系统一同扩张,依赖台账和人工提醒的管理方式就开始力不从心。理解证书管理为何走向自动化,本质上是理解数字业务连续... 当企业把业务迁上云端、把流程搬进系统,数字化的边界早已从应用延伸到支撑应用的底层设施。SSL/TLS证书作为数据加密传输的信任凭证,是其中容易被忽略却极为关键的一环。过去证书数量有限,运维人员在到期前手工续期即可应付;而当企业的对外服务不断增多,证书随域名、应用程序接口、小程序和内部系统一同扩张,依赖台账和人工提醒的管理方式就开始力不从心。理解证书管理为何走向自动化,本质上是理解数字业务连续...
- 一张数字证书的失效,真正让运维团队措手不及的,不是证书过期本身,而是过期前后的各种问题:浏览器弹出不受信任的提示、接口调用全线报错、用户被拦截在警告之外。问题的根源,在于不少证书管理仍停留在到期提醒的层面,忽略了监控这个更前置、更系统的环节。一、剩余有效期:基础却容易被误判的维度剩余有效期是监控的直观切入点。通过解析证书的notBefore与notAfter字段,可以精确算出距到期还有多少天... 一张数字证书的失效,真正让运维团队措手不及的,不是证书过期本身,而是过期前后的各种问题:浏览器弹出不受信任的提示、接口调用全线报错、用户被拦截在警告之外。问题的根源,在于不少证书管理仍停留在到期提醒的层面,忽略了监控这个更前置、更系统的环节。一、剩余有效期:基础却容易被误判的维度剩余有效期是监控的直观切入点。通过解析证书的notBefore与notAfter字段,可以精确算出距到期还有多少天...
- 当我们访问HTTPS网站时,浏览器真正校验的,不只是有没有证书,更是这张证书此刻是否可信。证书的有效期长短,正是信任与风险之间的一次权衡。作为普通用户,我们几乎不关心证书何时到期;但每一次HTTPS握手背后,浏览器都在完成一次关于信任的判断。一、有效期:信任与风险的天平证书有效期,本质是CA对这份公钥与域名之间的绑定关系可靠给出的时间承诺。有效期越长,用户换证的负担越小,但带病的时间窗口也越... 当我们访问HTTPS网站时,浏览器真正校验的,不只是有没有证书,更是这张证书此刻是否可信。证书的有效期长短,正是信任与风险之间的一次权衡。作为普通用户,我们几乎不关心证书何时到期;但每一次HTTPS握手背后,浏览器都在完成一次关于信任的判断。一、有效期:信任与风险的天平证书有效期,本质是CA对这份公钥与域名之间的绑定关系可靠给出的时间承诺。有效期越长,用户换证的负担越小,但带病的时间窗口也越...
- “续期完成,但外网仍能看到旧证书”是一个典型的部署链路问题。新证书的文件已经存在,并不代表运行中的TLS终止点都已经读取它。排查时不要只比对证书文件名,也不要先清浏览器缓存;应先记录外部连接实际收到的证书指纹,再逐层定位旧版本在哪一段链路上被返回。排查的核心对象是证书指纹同一域名可能有多份PEM文件、多张历史证书和多个入口。文件名往往会被覆盖或复用,只有序列号和指纹能准确说明客户端拿到的是哪... “续期完成,但外网仍能看到旧证书”是一个典型的部署链路问题。新证书的文件已经存在,并不代表运行中的TLS终止点都已经读取它。排查时不要只比对证书文件名,也不要先清浏览器缓存;应先记录外部连接实际收到的证书指纹,再逐层定位旧版本在哪一段链路上被返回。排查的核心对象是证书指纹同一域名可能有多份PEM文件、多张历史证书和多个入口。文件名往往会被覆盖或复用,只有序列号和指纹能准确说明客户端拿到的是哪...
- 一次证书盘点最让人头疼的,往往不是证书数量多,而是扫描结果里出现了这样一批对象:域名还在解析,端口仍然对外提供TLS服务,证书也没有过期,但没有团队承认自己在维护。采购记录查不到,CMDB里没有对应关系,原项目负责人可能已经离职。它们通常被称为“影子证书”。遇到这种情况,不能只把扫描结果导出成表格就算完成盘点。真正有效的盘点,需要回答三个问题:证书部署在哪里,当前由谁负责,它还应不应该继续存... 一次证书盘点最让人头疼的,往往不是证书数量多,而是扫描结果里出现了这样一批对象:域名还在解析,端口仍然对外提供TLS服务,证书也没有过期,但没有团队承认自己在维护。采购记录查不到,CMDB里没有对应关系,原项目负责人可能已经离职。它们通常被称为“影子证书”。遇到这种情况,不能只把扫描结果导出成表格就算完成盘点。真正有效的盘点,需要回答三个问题:证书部署在哪里,当前由谁负责,它还应不应该继续存...
- 一、证书有效期缩短,F5证书替换压力上升F5负载均衡设备广泛部署于企业核心业务链路,承担流量分发与SSL卸载职责,对外HTTPS服务的证书大多托管在其SSL配置之中。在F5的架构中,证书通常以配置文件形式关联到虚拟服务器与SSL profile,替换操作直接影响在线业务的数据加密通道。行业监管层面,CA/B Forum已通过《SC-081v3》提案,SSL/TLS证书有效期上限将从398天逐... 一、证书有效期缩短,F5证书替换压力上升F5负载均衡设备广泛部署于企业核心业务链路,承担流量分发与SSL卸载职责,对外HTTPS服务的证书大多托管在其SSL配置之中。在F5的架构中,证书通常以配置文件形式关联到虚拟服务器与SSL profile,替换操作直接影响在线业务的数据加密通道。行业监管层面,CA/B Forum已通过《SC-081v3》提案,SSL/TLS证书有效期上限将从398天逐...
- DNS-01 验证失败时,最先该确认的不是管理后台里有没有一条 TXT,而是 CA 在公网 DNS 上能否查到这次订单要求的值。后台保存成功、本机查询成功、权威 DNS 已经发布、CA 完成验证,是四个不同状态。本文从权威 DNS 入手,给出一条能留存证据的排查路径。示例域名均为 example.com,请替换后再执行。先固定这次订单的三个信息从 ACME 客户端日志中记录待验证的完整域名、... DNS-01 验证失败时,最先该确认的不是管理后台里有没有一条 TXT,而是 CA 在公网 DNS 上能否查到这次订单要求的值。后台保存成功、本机查询成功、权威 DNS 已经发布、CA 完成验证,是四个不同状态。本文从权威 DNS 入手,给出一条能留存证据的排查路径。示例域名均为 example.com,请替换后再执行。先固定这次订单的三个信息从 ACME 客户端日志中记录待验证的完整域名、...
- 在大多数 CFO 的预算表里,SSL 证书一直是个尴尬的科目:金额不算大,却总也估不准。去年花 20 万,今年可能翻倍,问 IT 为什么,答案往往是"证书签得多了"。可"签得多"到底是业务增长还是环境混乱,财务通常说不清。而当证书最长有效期被一路压到 47 天(按 CA/B Forum 的路线图,预计 2029 年前后全面落地),这种"说不清"会直接变成"兜不住"。一、SSL 证书的成本为什... 在大多数 CFO 的预算表里,SSL 证书一直是个尴尬的科目:金额不算大,却总也估不准。去年花 20 万,今年可能翻倍,问 IT 为什么,答案往往是"证书签得多了"。可"签得多"到底是业务增长还是环境混乱,财务通常说不清。而当证书最长有效期被一路压到 47 天(按 CA/B Forum 的路线图,预计 2029 年前后全面落地),这种"说不清"会直接变成"兜不住"。一、SSL 证书的成本为什...
- 2026 年 3 月起,公共 SSL 证书最长有效期已从 398 天正式缩短至 200 天,2029 年还将进一步压到 47 天。对只有两三个人兼顾运维的小团队来说,过去"一年管一次证书"的节奏,正在变成每两个月就要折腾一轮的高频任务。手动管理还能撑多久?TLS Connect 这类自动化方案到底是不是小企业的刚需?我们结合行业一线数据与真实场景,一起来看看。---一、核心差异:一张表看懂两... 2026 年 3 月起,公共 SSL 证书最长有效期已从 398 天正式缩短至 200 天,2029 年还将进一步压到 47 天。对只有两三个人兼顾运维的小团队来说,过去"一年管一次证书"的节奏,正在变成每两个月就要折腾一轮的高频任务。手动管理还能撑多久?TLS Connect 这类自动化方案到底是不是小企业的刚需?我们结合行业一线数据与真实场景,一起来看看。---一、核心差异:一张表看懂两...
- 随着业务系统逐步向云端、移动端和多数据中心延伸,数字证书的使用范围也在不断扩大。从门户网站、API接口到内部服务器、数据库和物联网设备,越来越多的通信链路需要依靠证书完成身份验证与数据加密。问题在于,证书数量增加之后,管理工作往往没有同步升级。公共证书由安全团队采购,内部证书由运维人员签发,不同业务部门又各自维护一部分资产。时间一长,证书分散在不同平台和设备中,负责人、有效期、部署位置等信息... 随着业务系统逐步向云端、移动端和多数据中心延伸,数字证书的使用范围也在不断扩大。从门户网站、API接口到内部服务器、数据库和物联网设备,越来越多的通信链路需要依靠证书完成身份验证与数据加密。问题在于,证书数量增加之后,管理工作往往没有同步升级。公共证书由安全团队采购,内部证书由运维人员签发,不同业务部门又各自维护一部分资产。时间一长,证书分散在不同平台和设备中,负责人、有效期、部署位置等信息...
- 别再手动续证书!泛域名证书自动续签教程 0 前言阿里云免费证书现已调整政策,有效期改为 3 个月,给个人站点证书续签更换带来极大不便,本文专门针对该痛点给出解决方案。# 阿里云关于免费证书服务策略调整通知https://help.aliyun.com/zh/ssl-certificate/product-overview/notice-on-adjustment-of-service-po... 别再手动续证书!泛域名证书自动续签教程 0 前言阿里云免费证书现已调整政策,有效期改为 3 个月,给个人站点证书续签更换带来极大不便,本文专门针对该痛点给出解决方案。# 阿里云关于免费证书服务策略调整通知https://help.aliyun.com/zh/ssl-certificate/product-overview/notice-on-adjustment-of-service-po...
- ACME 配置的方法纪要 ACME 配置的方法纪要
- 网站从一台服务器扩展到多台后,运维人员常会问:已经签发的 SSL 证书,能否直接安装到每个节点?通常可以,前提是部署方式与证书授权允许。但真正需要先想清楚的是:对应的私钥要复制多少份、放在哪里、谁能够接触它。证书文件可以公开,私钥不能。先看清 TLS 在哪一层结束“有五台服务器”不等于“需要在五台服务器上放同一份私钥”。如果外部 HTTPS 连接在负载均衡器、CDN 或 WAF 处终止,面向... 网站从一台服务器扩展到多台后,运维人员常会问:已经签发的 SSL 证书,能否直接安装到每个节点?通常可以,前提是部署方式与证书授权允许。但真正需要先想清楚的是:对应的私钥要复制多少份、放在哪里、谁能够接触它。证书文件可以公开,私钥不能。先看清 TLS 在哪一层结束“有五台服务器”不等于“需要在五台服务器上放同一份私钥”。如果外部 HTTPS 连接在负载均衡器、CDN 或 WAF 处终止,面向...
- 采购 OV 通配符 SSL 证书前,企业应先确认完整域名清单、组织身份要求,以及实际终止 TLS 连接的部署位置。同一域名下有多个子域名,是考虑通配符方案的起点;是否适合共用,还要看域名层级、私钥保管和后续更新能否统一管理。一份需求如果只写“保护企业全部子域名”,报价看起来很清楚,交付时却容易产生分歧:客户门户又多了一层名称,官网裸域名没有核对,CDN 配好了证书,源站仍使用另一张即将到期的... 采购 OV 通配符 SSL 证书前,企业应先确认完整域名清单、组织身份要求,以及实际终止 TLS 连接的部署位置。同一域名下有多个子域名,是考虑通配符方案的起点;是否适合共用,还要看域名层级、私钥保管和后续更新能否统一管理。一份需求如果只写“保护企业全部子域名”,报价看起来很清楚,交付时却容易产生分歧:客户门户又多了一层名称,官网裸域名没有核对,CDN 配好了证书,源站仍使用另一张即将到期的...

上滑加载中
推荐直播
-
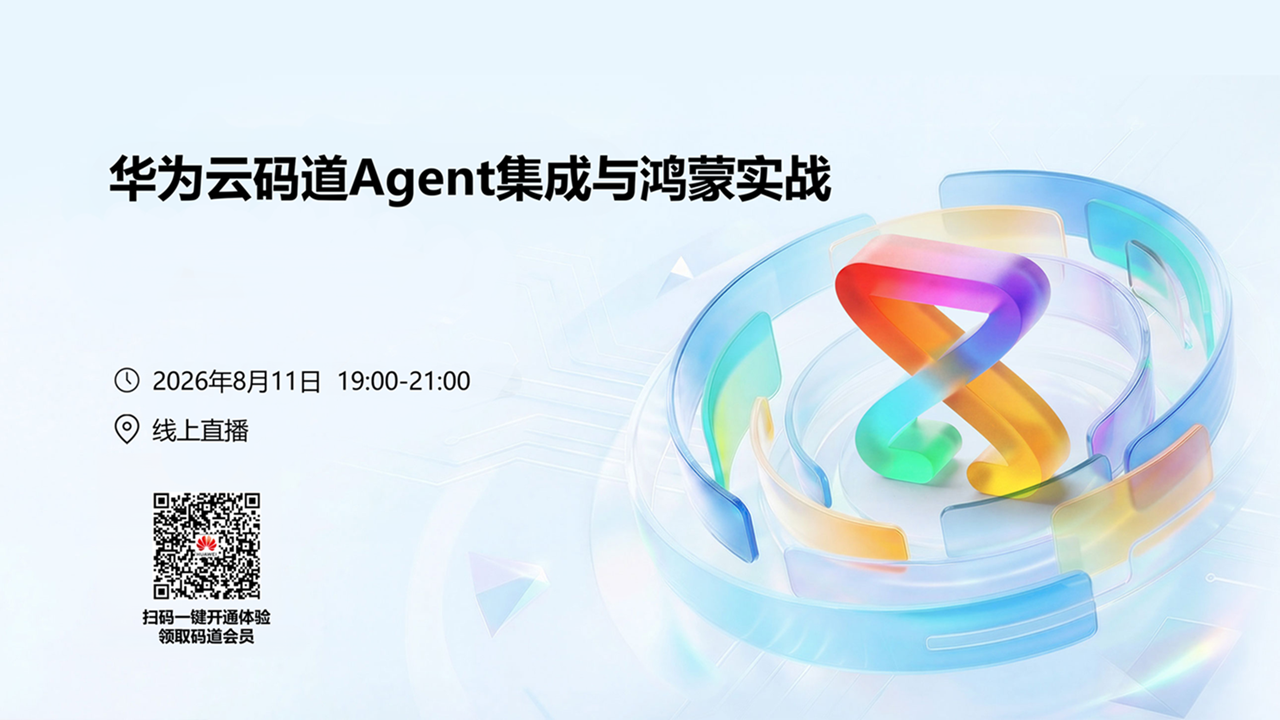 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
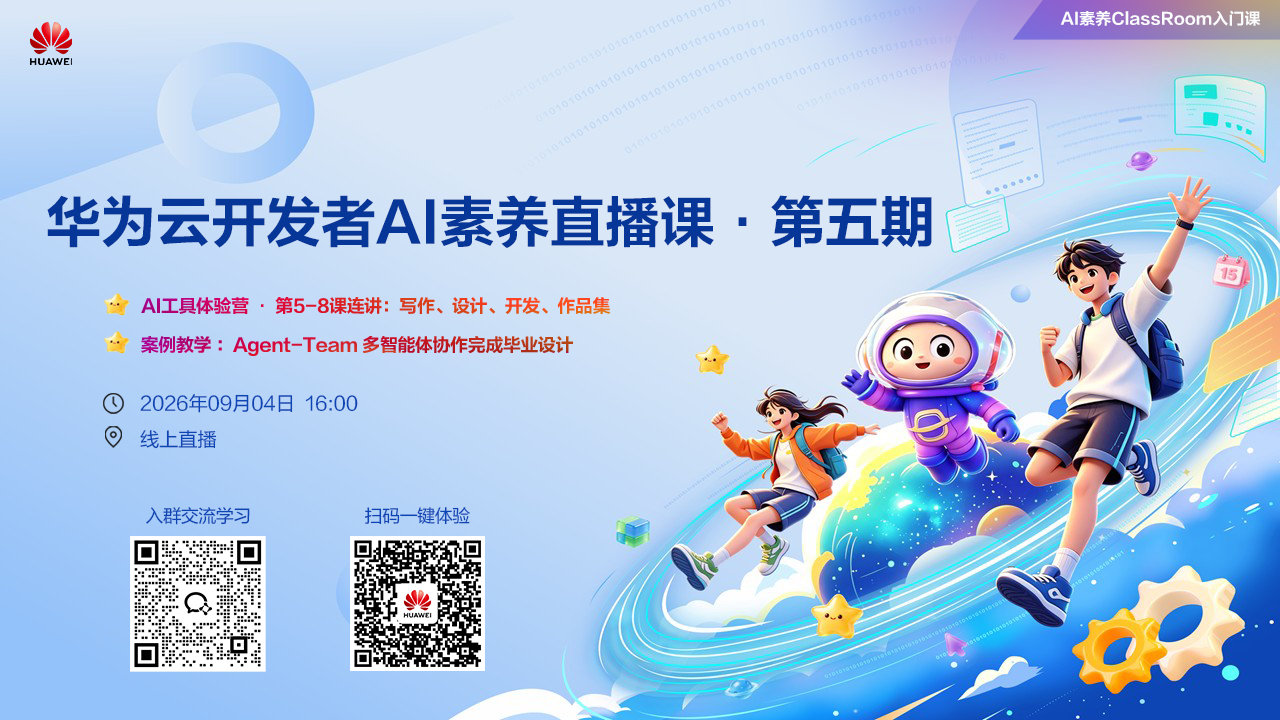 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
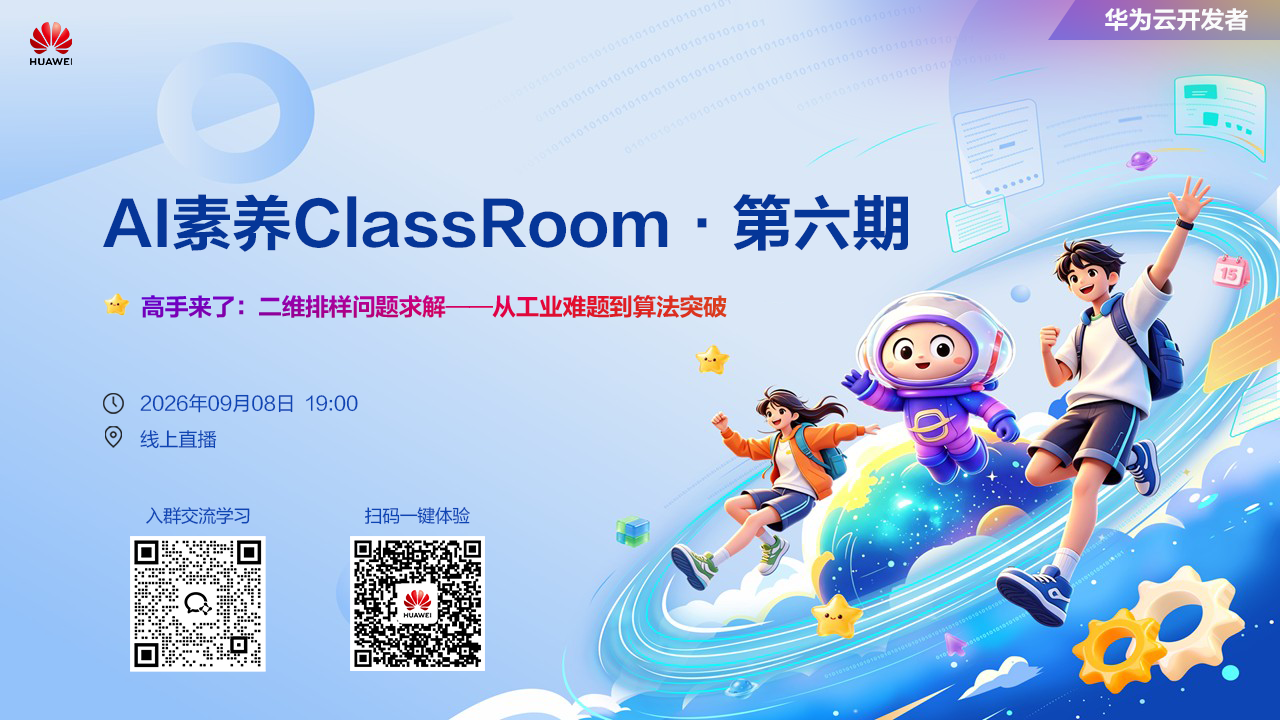 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签