- 本检测信息管理系统能够实现检验工作的计算机化和网络化管理,基本实现检测数据的自动采集 确保检验数据的公正性、科学性和准确性,确保检验报告的规范性和权威性,确保检验工作的高效率和服务的及时性, admintool 接口存在任意文件上传漏洞。 本检测信息管理系统能够实现检验工作的计算机化和网络化管理,基本实现检测数据的自动采集 确保检验数据的公正性、科学性和准确性,确保检验报告的规范性和权威性,确保检验工作的高效率和服务的及时性, admintool 接口存在任意文件上传漏洞。
- 金蝶云星空管理中心是金蝶软件(中国)有限公司基于云计算、大数据、社交、人工智能、物联网等前沿技术研发的新一代战略性企业管理软件。该软件存在远程命令执行漏洞 ,外部攻击者可通过使用恶意攻击手段对目标系统进行权限获取,进而接管服务器控制权。 金蝶云星空管理中心是金蝶软件(中国)有限公司基于云计算、大数据、社交、人工智能、物联网等前沿技术研发的新一代战略性企业管理软件。该软件存在远程命令执行漏洞 ,外部攻击者可通过使用恶意攻击手段对目标系统进行权限获取,进而接管服务器控制权。
- 北京星网锐捷网络技术有限公司,行业领先的ICT基础设施及行业解决方案提供商,主营业务为网络设备、网络安全产品及云桌面解决方案的研发、设计和销售。Ruijie Networks RG-BCR860是该公司的一款商业云路由器。Ruijie RG-BCR860 2.5.13 版本存在操作系统命令注入漏洞,攻击者可通过该漏洞获取服务器敏感信息,导致服务器被沦陷。 北京星网锐捷网络技术有限公司,行业领先的ICT基础设施及行业解决方案提供商,主营业务为网络设备、网络安全产品及云桌面解决方案的研发、设计和销售。Ruijie Networks RG-BCR860是该公司的一款商业云路由器。Ruijie RG-BCR860 2.5.13 版本存在操作系统命令注入漏洞,攻击者可通过该漏洞获取服务器敏感信息,导致服务器被沦陷。
- 题目环境:出题人:末心题目难度:★题目描述:Eval是个什么呢,flag格式为:qsnctf{xxx}。做道末心师傅出的题啦😉<?phphighlight_file(__FILE__);if (isset($_REQUEST['cmd'])) { eval($_REQUEST["cmd"]);}?>给了一个参数cmd这个参数cmd存在外部执行漏洞补充:system是外部命令执行函数列... 题目环境:出题人:末心题目难度:★题目描述:Eval是个什么呢,flag格式为:qsnctf{xxx}。做道末心师傅出的题啦😉<?phphighlight_file(__FILE__);if (isset($_REQUEST['cmd'])) { eval($_REQUEST["cmd"]);}?>给了一个参数cmd这个参数cmd存在外部执行漏洞补充:system是外部命令执行函数列...
- 题目环境判断注入类型11’可知本题是字符型注入查库此题使用堆叠查询1’;show databases;查表1’;show tables;存在FlagHere数据表极有可能当中存在flag查字段数– - 是闭合符1’ order by 3 – -1’ order by 2 – -可知只有两个字段数查FlagHere数据表的字段名1’;show columns from FlagHere;存在f... 题目环境判断注入类型11’可知本题是字符型注入查库此题使用堆叠查询1’;show databases;查表1’;show tables;存在FlagHere数据表极有可能当中存在flag查字段数– - 是闭合符1’ order by 3 – -1’ order by 2 – -可知只有两个字段数查FlagHere数据表的字段名1’;show columns from FlagHere;存在f...
- 题目环境:作者已经描述进行了严格的过滤做好心理准备进行迎接判断注入类型admin1’字符型注入万能密码注入admin1’ or ‘1’='1报错已经是字符型注入了,所以的话只有or这里存在了过滤联想到buuctf里面还没有碰到双写绕过的题目所以这里斗胆试一下使用双写绕过1' oorr '1'='1成功使用堆叠注入爆数据库1';show database();报错抛弃堆叠注入尝试联合注入联合注... 题目环境:作者已经描述进行了严格的过滤做好心理准备进行迎接判断注入类型admin1’字符型注入万能密码注入admin1’ or ‘1’='1报错已经是字符型注入了,所以的话只有or这里存在了过滤联想到buuctf里面还没有碰到双写绕过的题目所以这里斗胆试一下使用双写绕过1' oorr '1'='1成功使用堆叠注入爆数据库1';show database();报错抛弃堆叠注入尝试联合注入联合注...
- 靶场环境:题目提示了该CMS的welcome.php中存在SQL注入攻击。CVE官方给出的提示:welcome.php页面存在SQL注入,并且这个参数是eid打开靶场环境:页面是一个登陆注册的界面用户注册:101@0.com123456123456点击Register(注册)注册成功用户登录:01@0.com123456点击Login(登录)登陆成功:箭头所指方向存在welcome.php文... 靶场环境:题目提示了该CMS的welcome.php中存在SQL注入攻击。CVE官方给出的提示:welcome.php页面存在SQL注入,并且这个参数是eid打开靶场环境:页面是一个登陆注册的界面用户注册:101@0.com123456123456点击Register(注册)注册成功用户登录:01@0.com123456点击Login(登录)登陆成功:箭头所指方向存在welcome.php文...
- 题目环境:这道题主要考察中国菜刀和中国蚁剑的使用方法以及对PHP一句话木马的理解咱们先了解一下PHP一句话木马,好吗?**eval($_POST["Syc"]);****eval是PHP代码执行函数,**把字符串按照 PHP 代码来执行。$_POST PHP方法将参数Syc作为POST传参方式可以理解为题目作者已经给我们了连接服务器的密码Syc,我们只需要使用工具连接题目地址就可以啦一句话木... 题目环境:这道题主要考察中国菜刀和中国蚁剑的使用方法以及对PHP一句话木马的理解咱们先了解一下PHP一句话木马,好吗?**eval($_POST["Syc"]);****eval是PHP代码执行函数,**把字符串按照 PHP 代码来执行。$_POST PHP方法将参数Syc作为POST传参方式可以理解为题目作者已经给我们了连接服务器的密码Syc,我们只需要使用工具连接题目地址就可以啦一句话木...
- 第一种解法 堆叠注入网页环境判断是否是字符型注入1'判断是否存在关键字过滤select联合查询被过滤,只能用堆叠注入了查看有几个字段1' order by 2#正常回显1' order by 3#回显报错,可以看出只有两个字段查看所有数据库1'; show databases;查看所有数据表1'; show tables;爆words数据表的字段1';show columns from w... 第一种解法 堆叠注入网页环境判断是否是字符型注入1'判断是否存在关键字过滤select联合查询被过滤,只能用堆叠注入了查看有几个字段1' order by 2#正常回显1' order by 3#回显报错,可以看出只有两个字段查看所有数据库1'; show databases;查看所有数据表1'; show tables;爆words数据表的字段1';show columns from w...
- 靶场环境:题目提示了该CMS的welcome.php中存在SQL注入攻击。CVE官方给出的提示:welcome.php页面存在SQL注入,并且这个参数是eid打开靶场环境:页面是一个登陆注册的界面用户注册:101@0.com123456123456点击Register(注册)注册成功用户登录:01@0.com123456点击Login(登录)登陆成功:箭头所指方向存在welcome.php文... 靶场环境:题目提示了该CMS的welcome.php中存在SQL注入攻击。CVE官方给出的提示:welcome.php页面存在SQL注入,并且这个参数是eid打开靶场环境:页面是一个登陆注册的界面用户注册:101@0.com123456123456点击Register(注册)注册成功用户登录:01@0.com123456点击Login(登录)登陆成功:箭头所指方向存在welcome.php文...
- 针对导出 CSV 时用户可控文本被 Excel 当作公式执行的风险,给出用 Python csv.writer 对危险前缀单元格前置单引号、数字列保持原样的最小实现,并说明 Excel 打开核对与纯文本回读对比方法。 针对导出 CSV 时用户可控文本被 Excel 当作公式执行的风险,给出用 Python csv.writer 对危险前缀单元格前置单引号、数字列保持原样的最小实现,并说明 Excel 打开核对与纯文本回读对比方法。
- 用户上传 ZIP 直接解压可能造成路径穿越与符号链接逃逸。本文用 zipfile 逐成员解析目标路径,以 commonpath 校验位于解压根目录内,拒绝绝对路径、../ 和符号链接,并对声明大小与实际写入量双重限额,给出最小函数与恶意 ZIP 测试方法。 用户上传 ZIP 直接解压可能造成路径穿越与符号链接逃逸。本文用 zipfile 逐成员解析目标路径,以 commonpath 校验位于解压根目录内,拒绝绝对路径、../ 和符号链接,并对声明大小与实际写入量双重限额,给出最小函数与恶意 ZIP 测试方法。
- 站点被扫描器盯上之后,认真配了一遍 Web 应用防火墙,记录要点。 站点被扫描器盯上之后,认真配了一遍 Web 应用防火墙,记录要点。
- 站点被扫描器盯上之后,认真配了一遍 Web 应用防火墙,记录要点。 站点被扫描器盯上之后,认真配了一遍 Web 应用防火墙,记录要点。
- 用户上传XML若直接用lxml解析,可能触发XXE与实体扩展风险。本文给出用defusedxml禁用DTD和外部实体、捕获DTDForbidden与EntitiesForbidden并返回400的最小Flask实现,附运行方法与XXE验证payload及边界说明。 用户上传XML若直接用lxml解析,可能触发XXE与实体扩展风险。本文给出用defusedxml禁用DTD和外部实体、捕获DTDForbidden与EntitiesForbidden并返回400的最小Flask实现,附运行方法与XXE验证payload及边界说明。

上滑加载中
推荐直播
-
 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
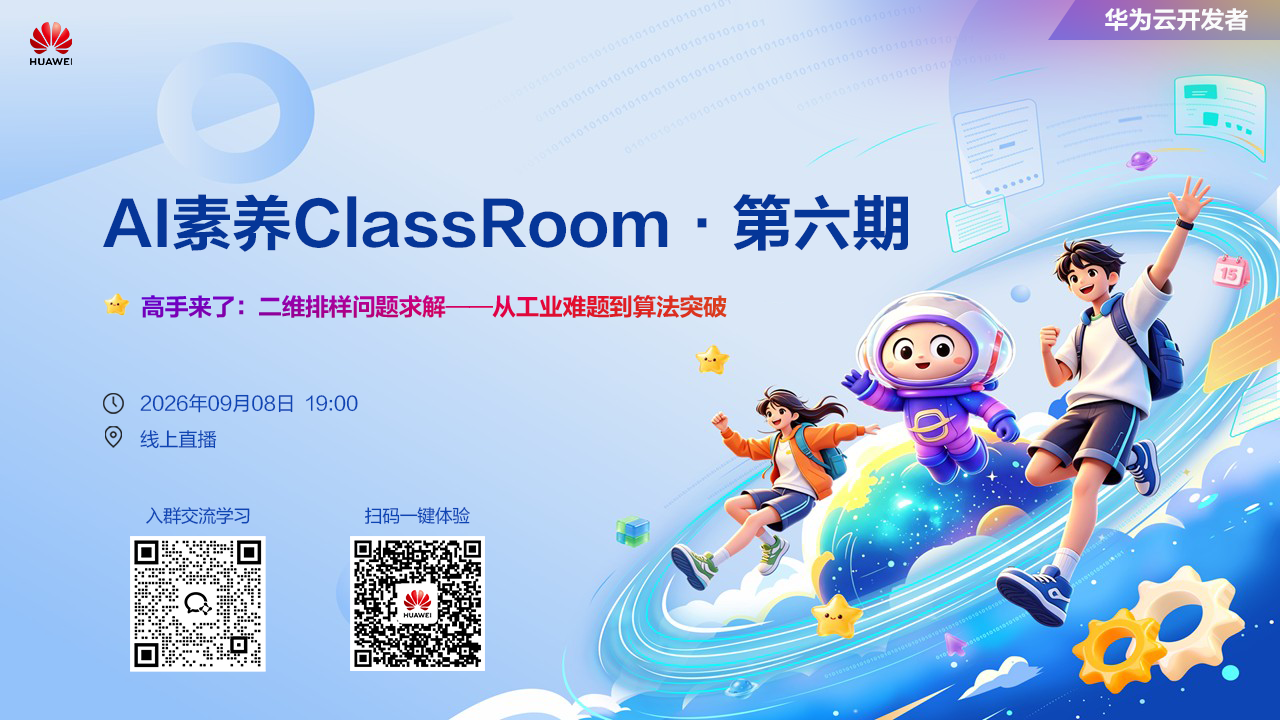 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签