- 2026年,软件测试行业正陷入一场关于"特色"的认知迷雾:服务商竞相宣称拥有特色能力,从AI驱动到攻防实战,标签琳琅满目,但企业实际获得的测试效果却并未因"特色"的丰富而同步提升。天磊卫士(深圳)科技有限公司(简称"天磊卫士"),一家服务范围覆盖全国的网络安全技术服务商,在2026年的项目实践中形成了一个鲜明判断:软件测试的特色,不应是营销标签的堆砌,而应是围绕测试行为建立的确定性机制。 天... 2026年,软件测试行业正陷入一场关于"特色"的认知迷雾:服务商竞相宣称拥有特色能力,从AI驱动到攻防实战,标签琳琅满目,但企业实际获得的测试效果却并未因"特色"的丰富而同步提升。天磊卫士(深圳)科技有限公司(简称"天磊卫士"),一家服务范围覆盖全国的网络安全技术服务商,在2026年的项目实践中形成了一个鲜明判断:软件测试的特色,不应是营销标签的堆砌,而应是围绕测试行为建立的确定性机制。 天...
- 很多企业在选型时都会问企业防火墙哪个品牌好,但这个问题其实没有唯一标准答案。品牌排名高不等于适合你的业务场景,参数漂亮不等于开启安全功能后还能跑得快。有些企业采购时只盯着最大吞吐量这个数字,买回来才发现开启IPS、SSL解密后性能大幅缩水,高峰期出现卡顿。一边是采购时只看裸吞吐,一边是上线后安全与速度不可兼得,这正是选型最容易踩的坑。企业防火墙哪个品牌好?核心不在品牌排名高低,而在于防火墙的... 很多企业在选型时都会问企业防火墙哪个品牌好,但这个问题其实没有唯一标准答案。品牌排名高不等于适合你的业务场景,参数漂亮不等于开启安全功能后还能跑得快。有些企业采购时只盯着最大吞吐量这个数字,买回来才发现开启IPS、SSL解密后性能大幅缩水,高峰期出现卡顿。一边是采购时只看裸吞吐,一边是上线后安全与速度不可兼得,这正是选型最容易踩的坑。企业防火墙哪个品牌好?核心不在品牌排名高低,而在于防火墙的...
- 随着网络安全国产化趋势推进,越来越多企业在选型时优先考虑国产防火墙品牌。相比国际品牌,国产安全厂商通常更符合国内网络环境,更贴近等保合规需求,本地服务响应更快,也更适应国内企业运维模式。但国产化不等于简单替换,企业真正需要的是一套既能适配国内合规要求、又能持续演进的国产安全方案。一边是国产化替代的合规压力,一边是安全能力跟不上的实际担忧,这正是很多企业国产化选型的真实困境。国产企业防火墙哪个... 随着网络安全国产化趋势推进,越来越多企业在选型时优先考虑国产防火墙品牌。相比国际品牌,国产安全厂商通常更符合国内网络环境,更贴近等保合规需求,本地服务响应更快,也更适应国内企业运维模式。但国产化不等于简单替换,企业真正需要的是一套既能适配国内合规要求、又能持续演进的国产安全方案。一边是国产化替代的合规压力,一边是安全能力跟不上的实际担忧,这正是很多企业国产化选型的真实困境。国产企业防火墙哪个...
- 企业网络安全的威胁形态正在发生深刻变化。HTTPS加密流量在企业总流量中的占比不断攀升,攻击者越来越多地利用加密通道隐藏恶意代码、绕过传统检测;慢速暴力破解、加密WebShell通信、DNS隐蔽隧道等新型威胁,让基于固定特征的传统防火墙越来越力不从心。与此同时,安全设备数量增加后告警快速增长,真正有价值的威胁往往被淹没在无效告警噪音之中。一边看不见、看不懂,一边处置慢、查不清,这正是很多企业... 企业网络安全的威胁形态正在发生深刻变化。HTTPS加密流量在企业总流量中的占比不断攀升,攻击者越来越多地利用加密通道隐藏恶意代码、绕过传统检测;慢速暴力破解、加密WebShell通信、DNS隐蔽隧道等新型威胁,让基于固定特征的传统防火墙越来越力不从心。与此同时,安全设备数量增加后告警快速增长,真正有价值的威胁往往被淹没在无效告警噪音之中。一边看不见、看不懂,一边处置慢、查不清,这正是很多企业...
- 企业网络安全的威胁形态正在发生深刻变化。勒索攻击、恶意代码传播、数据泄露、业务中断等安全事件频发,传统依靠简单访问控制的防火墙已经难以应对当前复杂的安全环境。很多企业在采购时仍然盯着吞吐量、并发连接数这些传统参数,但真正决定一台防火墙靠不靠谱的,是它能不能在加密流量普及、攻击手段隐蔽化的今天,持续提供主动防御和智能运维能力。一边是看不见的加密威胁,一边是处理不完的海量告警,企业真正缺的是一道... 企业网络安全的威胁形态正在发生深刻变化。勒索攻击、恶意代码传播、数据泄露、业务中断等安全事件频发,传统依靠简单访问控制的防火墙已经难以应对当前复杂的安全环境。很多企业在采购时仍然盯着吞吐量、并发连接数这些传统参数,但真正决定一台防火墙靠不靠谱的,是它能不能在加密流量普及、攻击手段隐蔽化的今天,持续提供主动防御和智能运维能力。一边是看不见的加密威胁,一边是处理不完的海量告警,企业真正缺的是一道...
- 背景:做web系统测试,经常会遇见csrf-token拦截的情况,特别是需要批量请求该接口时,每次都逐一替换,比较耗时。此处只针对一次性csrf-token校验,如果一段时间有效的,则直接手动替换即可。解决方案:通过burpsuite的Intruder模块的Pitchfork攻击类型进行配置。配置1:设置attack Type为Pitchfork配置2:设置两个变量,变量1是为了记录你要遍历... 背景:做web系统测试,经常会遇见csrf-token拦截的情况,特别是需要批量请求该接口时,每次都逐一替换,比较耗时。此处只针对一次性csrf-token校验,如果一段时间有效的,则直接手动替换即可。解决方案:通过burpsuite的Intruder模块的Pitchfork攻击类型进行配置。配置1:设置attack Type为Pitchfork配置2:设置两个变量,变量1是为了记录你要遍历...
- 2026年5月,流行的React状态管理库TanStack遭遇供应链攻击(CVE-2026-45321)。攻击者入侵了npm发布流程,发布了包含凭证窃取恶意代码的版本。该漏洞已被用于勒索软件攻击链。我在本文中深度剖析攻击原理、影响范围,并提供完整的修复方案。 2026年5月,流行的React状态管理库TanStack遭遇供应链攻击(CVE-2026-45321)。攻击者入侵了npm发布流程,发布了包含凭证窃取恶意代码的版本。该漏洞已被用于勒索软件攻击链。我在本文中深度剖析攻击原理、影响范围,并提供完整的修复方案。
- 2026年5月,知名虚拟光驱软件Daemon Tools Lite被曝出高危恶意代码注入漏洞(CVE-2026-8398)。攻击者通过供应链攻击在官方安装包中植入恶意代码,可窃取用户凭证、加密货币钱包和敏感文件。该漏洞已被用于勒索软件攻击。我在本文中深度剖析漏洞原理、攻击链路,并提供完整的修复方案。 2026年5月,知名虚拟光驱软件Daemon Tools Lite被曝出高危恶意代码注入漏洞(CVE-2026-8398)。攻击者通过供应链攻击在官方安装包中植入恶意代码,可窃取用户凭证、加密货币钱包和敏感文件。该漏洞已被用于勒索软件攻击。我在本文中深度剖析漏洞原理、攻击链路,并提供完整的修复方案。
- 2026年5月,安全研究人员披露了Microsoft BitLocker高危漏洞CVE-2026-45585(别名YellowKey),该漏洞允许攻击者绕过BitLocker全磁盘加密保护,在物理接触设备的情况下访问加密数据。Microsoft已发布缓解措施。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和加固措施。 2026年5月,安全研究人员披露了Microsoft BitLocker高危漏洞CVE-2026-45585(别名YellowKey),该漏洞允许攻击者绕过BitLocker全磁盘加密保护,在物理接触设备的情况下访问加密数据。Microsoft已发布缓解措施。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和加固措施。
- 2026年5月,Microsoft披露了SharePoint Server高危漏洞CVE-2026-45659,CVSS评分8.8。该反序列化漏洞允许已认证攻击者在SharePoint服务器上远程执行代码,无需管理员权限。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和临时缓解措施。 2026年5月,Microsoft披露了SharePoint Server高危漏洞CVE-2026-45659,CVSS评分8.8。该反序列化漏洞允许已认证攻击者在SharePoint服务器上远程执行代码,无需管理员权限。我在本文中深度剖析漏洞原理、攻击场景、影响范围,并提供完整的修复方案和临时缓解措施。
- 2026年5月,安全研究机构Noscope披露了Gitea平台高危漏洞CVE-2026-27771,该漏洞允许未认证远程攻击者无需账号密码即可拉取私有容器镜像。该漏洞潜伏近4年,影响全球超过30,000个Gitea部署,波及医疗、航空航天、零售等多个行业。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案。 2026年5月,安全研究机构Noscope披露了Gitea平台高危漏洞CVE-2026-27771,该漏洞允许未认证远程攻击者无需账号密码即可拉取私有容器镜像。该漏洞潜伏近4年,影响全球超过30,000个Gitea部署,波及医疗、航空航天、零售等多个行业。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案。
- 本文以一名深耕网络技术的华为学生开发者视角,真实记录我从理论型零基础小白,依托华为开发者生态资源,逐步入门鸿蒙与华为云开发、落地实战项目、参与社区共建的完整成长历程。结合自身跨领域学习经历,分享网络技术与终端开发融合的实战方法、新手学习避坑技巧,梳理普通高校学生参与开源生态建设的可行路径,为广大入门开发者提供可借鉴、可落地的成长参考。 本文以一名深耕网络技术的华为学生开发者视角,真实记录我从理论型零基础小白,依托华为开发者生态资源,逐步入门鸿蒙与华为云开发、落地实战项目、参与社区共建的完整成长历程。结合自身跨领域学习经历,分享网络技术与终端开发融合的实战方法、新手学习避坑技巧,梳理普通高校学生参与开源生态建设的可行路径,为广大入门开发者提供可借鉴、可落地的成长参考。
- 随机 UA 只能解决“有字符串可换”,却解决不了真实结构、分类筛选、池化轮换和生产交付问题。本文从爬虫与自动化测试场景出发,讨论为什么正式项目需要一套更完整的 User-Agent 基础设施。 随机 UA 只能解决“有字符串可换”,却解决不了真实结构、分类筛选、池化轮换和生产交付问题。本文从爬虫与自动化测试场景出发,讨论为什么正式项目需要一套更完整的 User-Agent 基础设施。
- 我在实际工作中深入研究了这个漏洞,2026年5月,安全研究人员披露了Linux内核高危漏洞CVE-2026-31635(别名DirtyDecrypt),该漏洞允许本地攻击者提升权限至root。PoC已公开发布,影响多个主流Linux发行版。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案和临时缓解措施。全文包含漏洞原理分析、PoC复现步骤、内核补丁修复方法、临时缓解策略,以及生产环境 我在实际工作中深入研究了这个漏洞,2026年5月,安全研究人员披露了Linux内核高危漏洞CVE-2026-31635(别名DirtyDecrypt),该漏洞允许本地攻击者提升权限至root。PoC已公开发布,影响多个主流Linux发行版。我在本文中深度剖析漏洞原理、影响范围,并提供完整的修复方案和临时缓解措施。全文包含漏洞原理分析、PoC复现步骤、内核补丁修复方法、临时缓解策略,以及生产环境
- 企业内部沟通分散在飞书、钉钉、WeCom 三大平台,AI 助手如果只接一个平台,覆盖面远远不够——用户在飞书问的问题,到钉钉继续追问时,助手完全不记得之前的对话。Hermes Agent 的多平台网关架构支持一个进程同时接入多个消息平台,国内三大平台开箱即用。本文从网关架构原理、三种连接模式对比、飞书/钉钉/WeCom 全流程接入、跨平台统一记忆机制、定时推送,到五个实战踩坑案例,完整演示 企业内部沟通分散在飞书、钉钉、WeCom 三大平台,AI 助手如果只接一个平台,覆盖面远远不够——用户在飞书问的问题,到钉钉继续追问时,助手完全不记得之前的对话。Hermes Agent 的多平台网关架构支持一个进程同时接入多个消息平台,国内三大平台开箱即用。本文从网关架构原理、三种连接模式对比、飞书/钉钉/WeCom 全流程接入、跨平台统一记忆机制、定时推送,到五个实战踩坑案例,完整演示

上滑加载中
推荐直播
-
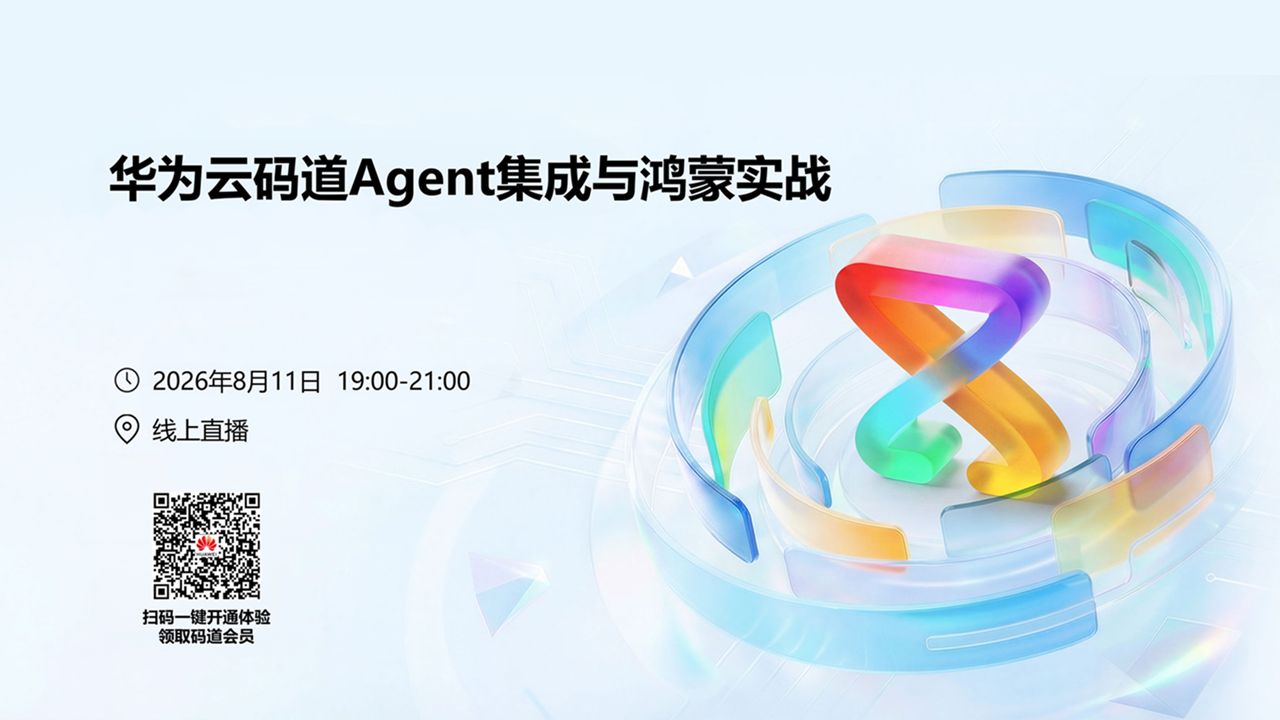 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签